Ciberseguridad 2026: por qué las empresas necesitan seguridad por capas
Durante muchos años, la seguridad informática en las empresas se centró en una idea muy simple: instalar un antivirus y mantener actualizado el sistema.
Hoy esa estrategia ya no es suficiente.
Los ataques actuales combinan diferentes técnicas al mismo tiempo: correos maliciosos, robo de credenciales, vulnerabilidades sin parchear y accesos remotos comprometidos. Para las organizaciones, esto significa que la ciberseguridad debe abordarse desde múltiples frentes al mismo tiempo.
Los ataques actuales ya no ocurren en una sola etapa
Un incidente típico hoy puede seguir una secuencia como esta:
- Un empleado recibe un correo de phishing que parece legítimo.
- El usuario introduce sus credenciales en un sitio falso.
- El atacante obtiene acceso a la cuenta de correo o a la red.
- Se aprovecha de una vulnerabilidad sin parchear en un servidor o equipo.
- Se mueve lateralmente dentro de la red.
- Finalmente, el ataque se convierte en fraude, robo de información o ransomware.
Este tipo de ataques encadenados son cada vez más comunes, y por eso los especialistas recomiendan implementar seguridad por capas.
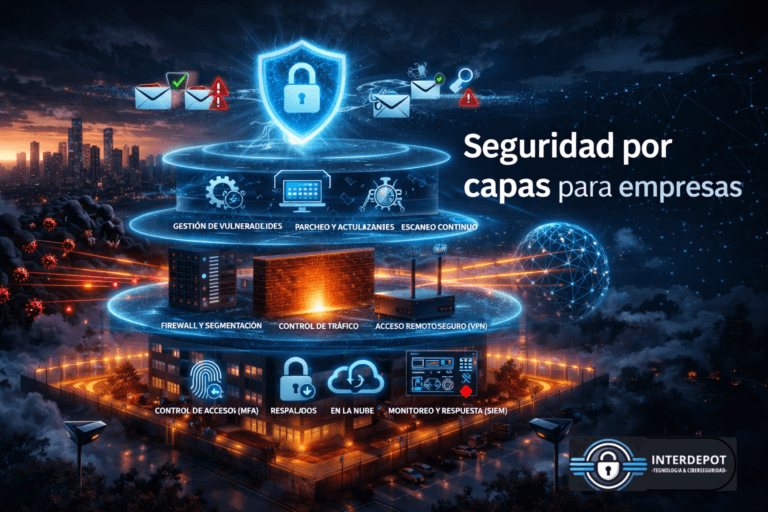
Qué es la seguridad por capas
La seguridad por capas consiste en implementar diferentes mecanismos de protección en puntos clave de la infraestructura tecnológica.
El objetivo es simple: si una capa falla, otra debe detener el ataque antes de que cause daños mayores.
Entre las capas más importantes se encuentran:
- Seguridad del correo electrónico
- Gestión de vulnerabilidades y parches
- Protección del perímetro de red
- Control de accesos e identidades
- Monitoreo y respuesta ante incidentes
Seguridad del correo: la primera línea de defensa
Una gran cantidad de ataques comienzan por correo electrónico. Los atacantes utilizan mensajes que aparentan ser facturas, avisos de paquetería o notificaciones de servicios conocidos.
Por esta razón, contar con soluciones de filtrado avanzadas ayuda a bloquear:
- phishing
- malware adjunto
- enlaces maliciosos
- suplantación de identidad
Además, un servidor de correo bien configurado permite aplicar políticas de seguridad, autenticación y control de acceso que reducen significativamente los riesgos.
En este sentido, herramientas como
permiten implementar múltiples capas de protección antes de que el correo llegue al usuario.
Además, contar con una plataforma robusta de correo como
permite aplicar políticas de seguridad, autenticación y control de acceso que reducen significativamente los riesgos.
Gestión de vulnerabilidades: cerrar las puertas antes de que alguien entre
Otro punto crítico en la seguridad empresarial es el manejo de vulnerabilidades.
Muchas intrusiones ocurren porque un servidor o estación de trabajo no ha sido actualizado durante meses. Los atacantes suelen aprovechar fallas conocidas en sistemas operativos o aplicaciones para obtener acceso inicial.
Implementar herramientas de análisis de vulnerabilidades y gestión de parches permite:
- detectar software desactualizado
- identificar configuraciones inseguras
- priorizar actualizaciones críticas
- mantener la infraestructura protegida frente a amenazas conocidas.
De hecho, organismos como CISA mantienen un catálogo oficial de vulnerabilidades que ya están siendo explotadas activamente, lo que ayuda a las empresas a priorizar mejor sus acciones de remediación. “catálogo oficial de vulnerabilidades”.
Implementar soluciones como
permite:
- detectar software desactualizado
- identificar configuraciones inseguras
- priorizar actualizaciones críticas
- reducir la superficie de ataque
Protección del perímetro de red
El firewall sigue siendo una pieza fundamental en la seguridad empresarial.
Un firewall moderno permite controlar:
- tráfico entrante y saliente
- navegación web
- accesos remotos
- aplicaciones en uso dentro de la red
- intentos de conexión sospechosos
Cuando estas políticas están bien configuradas, el firewall se convierte en un punto central de control y visibilidad de la infraestructura.
Un firewall moderno como
permite controlar:
- tráfico entrante y saliente
- navegación web
- accesos remotos
- aplicaciones en uso dentro de la red
Esto convierte al firewall en un punto central de control y visibilidad.
La importancia de combinar diferentes tecnologías
Ninguna herramienta de seguridad puede resolver todos los problemas por sí sola.
Una estrategia efectiva normalmente combina soluciones para:
- protección del correo electrónico
- control del tráfico de red
- gestión de vulnerabilidades
- monitoreo de eventos de seguridad
- protección de endpoints
Cuando estas herramientas trabajan en conjunto, la organización puede detectar amenazas más rápido y reducir significativamente el riesgo de incidentes graves.
Conclusión
La ciberseguridad empresarial ha cambiado radicalmente en los últimos años.
Hoy las organizaciones deben asumir que los ataques pueden llegar por diferentes vías y que la mejor defensa consiste en combinar múltiples capas de protección.
Implementar una estrategia de seguridad por capas permite reducir riesgos, proteger la información crítica y garantizar la continuidad operativa del negocio
¿Cómo puede ayudarte InterDepot?
En InterDepot ayudamos a las empresas a implementar estrategias de ciberseguridad basadas en múltiples capas de protección, combinando soluciones para correo electrónico, red y gestión de vulnerabilidades.
Si deseas conocer cómo fortalecer la seguridad de tu infraestructura tecnológica, podemos ayudarte a evaluar tu entorno actual y definir una arquitectura de protección adecuada para tu organización