
La integración de ClearView y KerioControl convierte horas de diagnóstico de red en políticas de ancho de banda que se configuran en minutos. A continuación, un caso documentado por GFI Software con cifras reales de producción.
En este artículo
El problema: redes sin visibilidad real
La mayoría de las PyMEs en México configuran sus firewalls una vez y rara vez vuelven a ajustarlos. El resultado es previsible: con el tiempo, aplicaciones de streaming, redes sociales o descargas personales empiezan a competir por el mismo ancho de banda que el correo, las videollamadas o los sistemas críticos del negocio, como Microsoft 365 o Salesforce.
El reto no es solo técnico. Sin datos, cualquier decisión sobre el ancho de banda es una suposición. Por eso la integración de ClearView y KerioControl resuelve algo muy concreto: primero muestra qué está pasando realmente en la red, y después permite traducir ese hallazgo en una regla aplicada en el firewall, sin salir del ecosistema GFI.
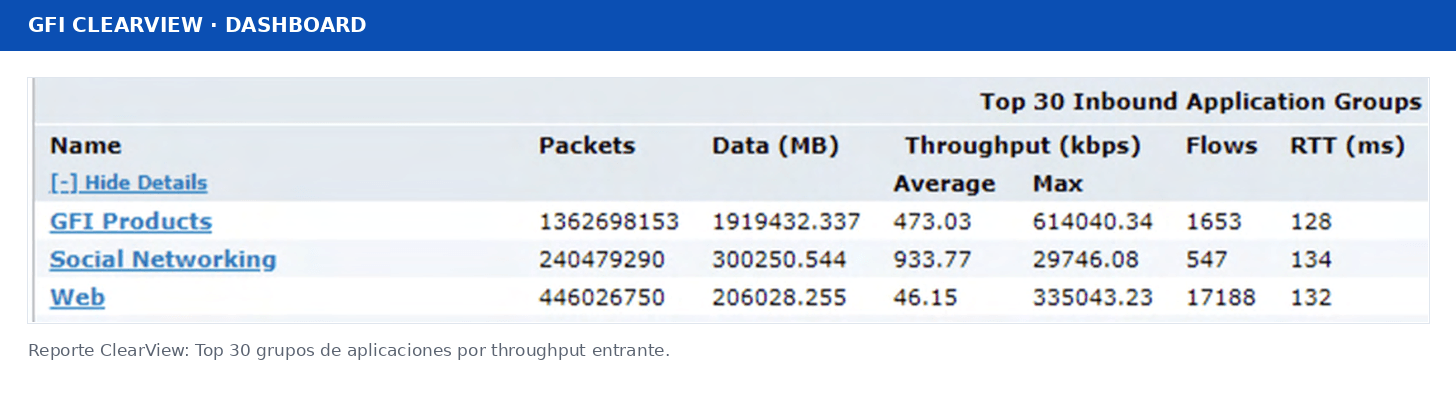
Caso 1 — Controlar picos de aplicaciones no críticas
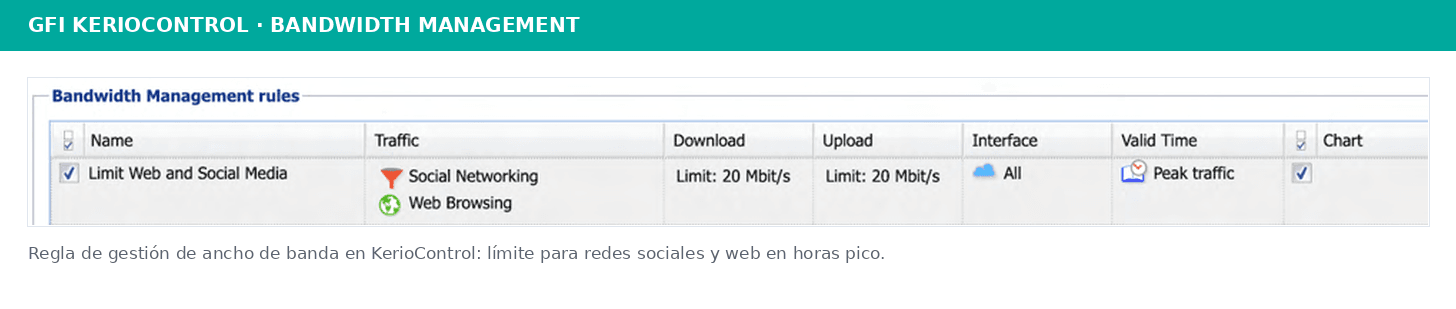
En el caso documentado, ClearView identificó que, durante las horas pico, el tráfico entrante alcanzó picos de 614 Mbps en productos GFI, 335 Mbps en tráfico web general y 29 Mbps en redes sociales. A simple vista parece poco relevante, pero esos picos de redes sociales y web coincidían justo con los momentos en que las aplicaciones críticas del negocio sufrían más lentitud.
Para corregirlo sin afectar al resto de la red, KerioControl permite crear una regla de gestión de ancho de banda dirigida específicamente al tráfico de redes sociales y navegación web en horario pico:
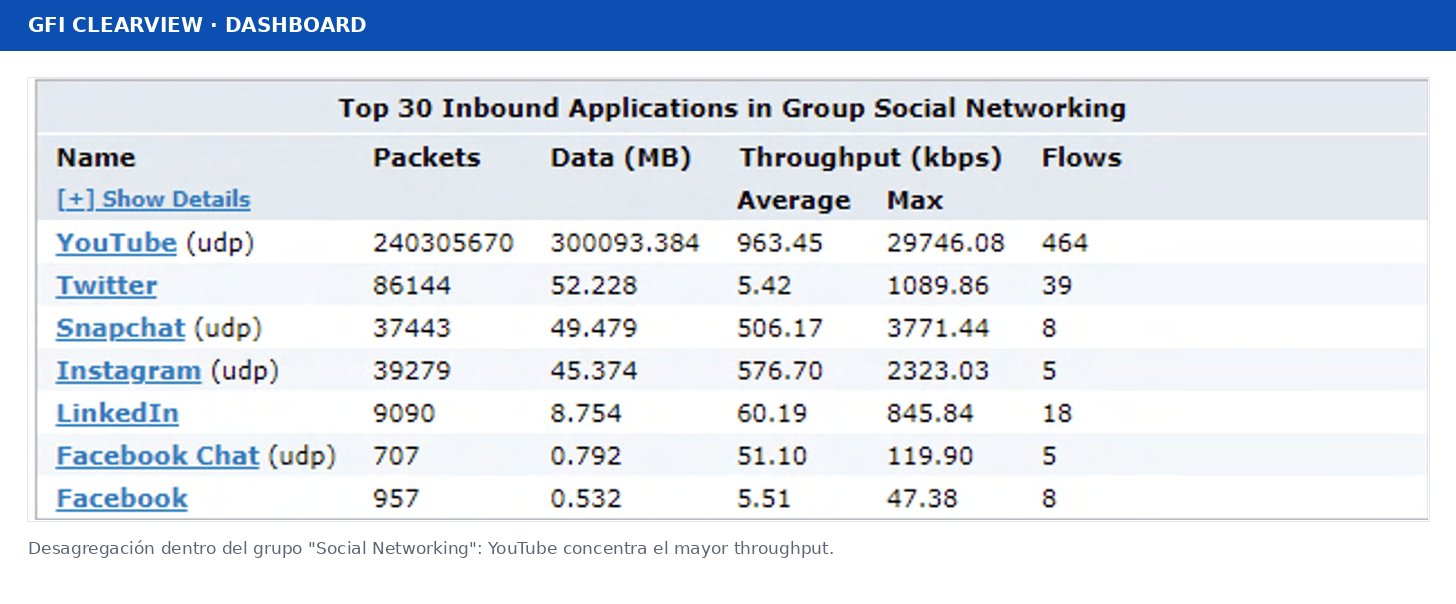
El 99% del consumo de "redes sociales" era una sola aplicación
Al profundizar dentro de la categoría "Redes sociales" en ClearView, se descubrió que YouTube concentraba prácticamente todo ese tráfico. Y al desagregar por usuario, 3 personas generaban el 80% de ese consumo. Sin esa visibilidad granular, la única opción habría sido bloquear YouTube para toda la empresa, una medida desproporcionada e innecesaria.
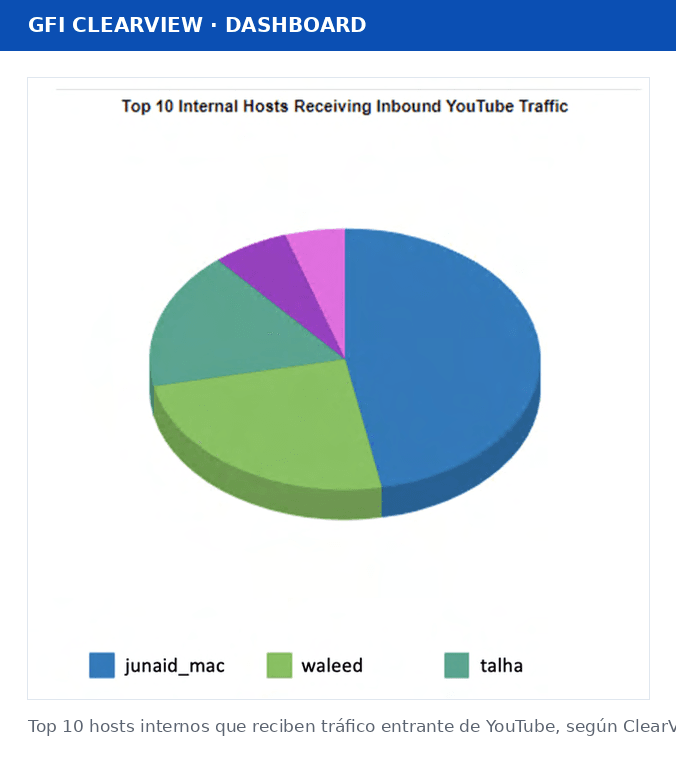
Con ese dato específico, la solución dejó de ser un bloqueo general y se convirtió en una regla de contenido focalizada en KerioControl, dirigida únicamente a los tres usuarios identificados:
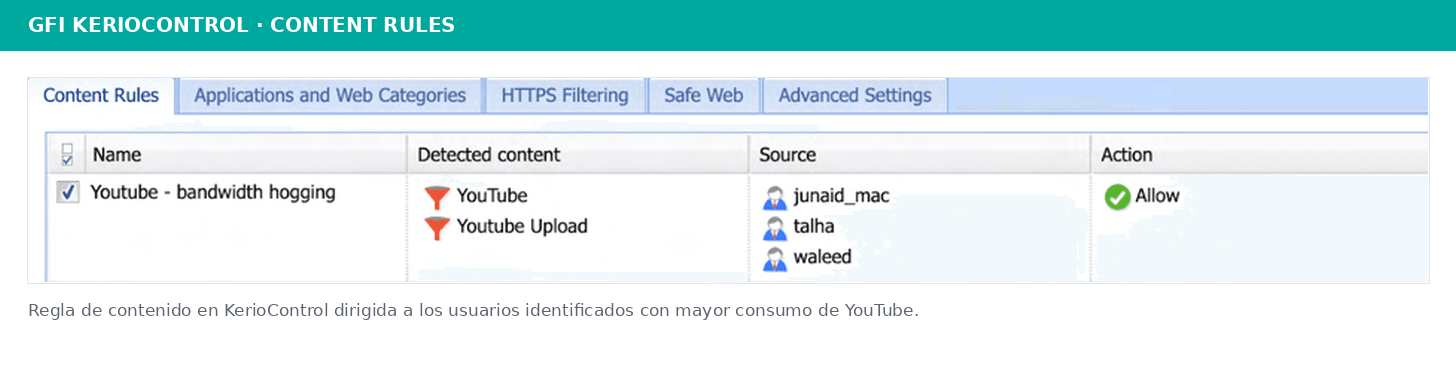
Esa regla de contenido se conecta después con una política de ancho de banda que limita el consumo de esos usuarios a 5 Mbit/s, sin afectar al resto de la organización:
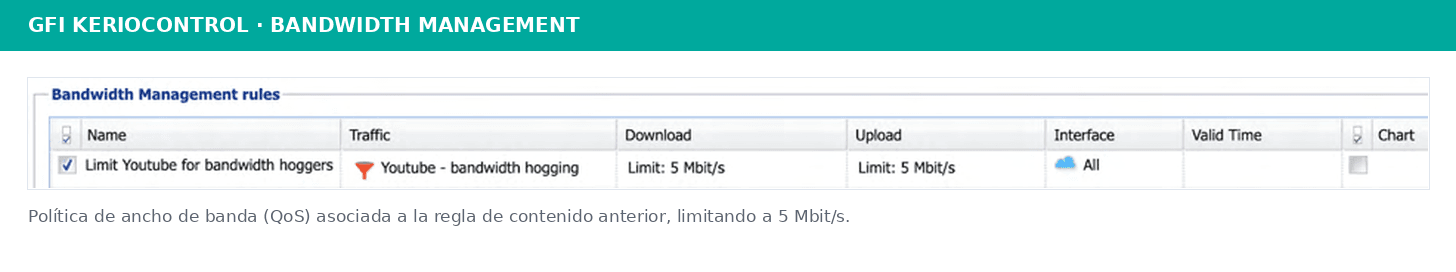
Esto es exactamente lo que distingue a la integración de ClearView y KerioControl de un firewall configurado "a ciegas": la regla nace de un dato real, no de una suposición.
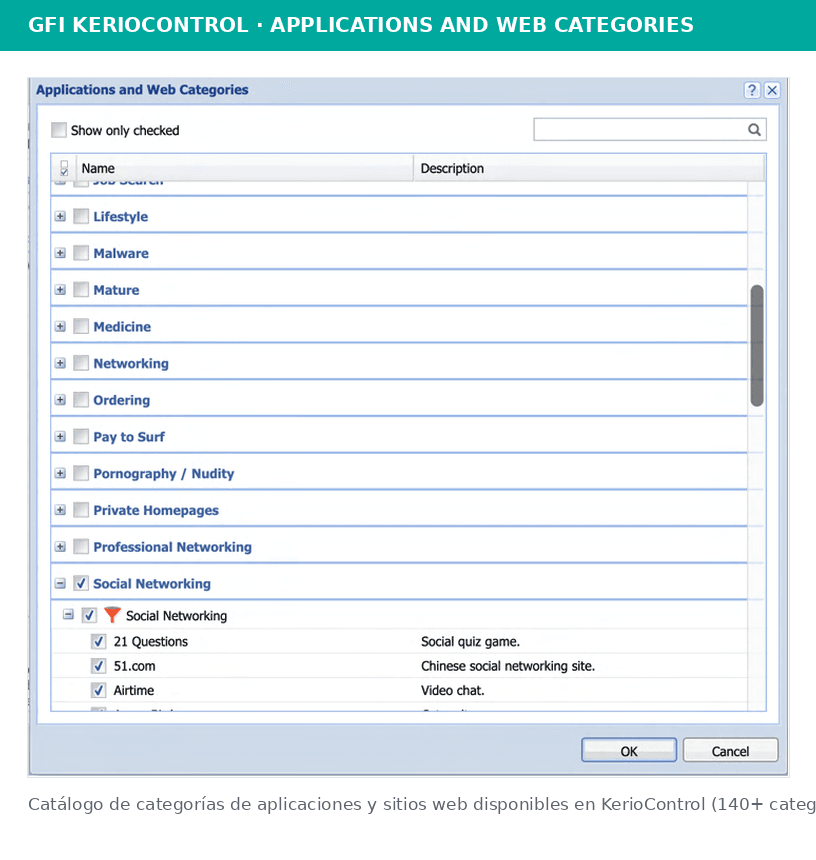
Vale la pena notar que el ejemplo anterior usa solo tres categorías a modo ilustrativo. En un entorno real, KerioControl identifica miles de aplicaciones y sitios, organizados en más de 140 categorías nativas:
Caso 2 — Reservar ancho de banda para aplicaciones críticas
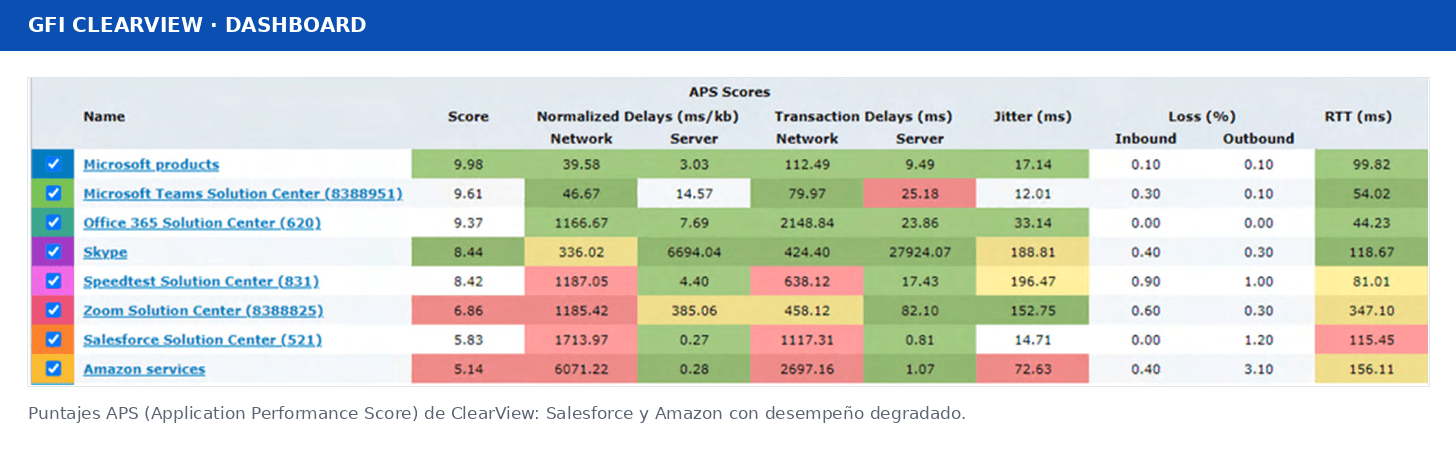
El segundo hallazgo del caso fue distinto: aplicaciones de negocio como Microsoft 365 obtenían un puntaje de experiencia de 9.37 sobre 10, mientras que Salesforce y servicios de Amazon Web Services apenas alcanzaban 5.83 y 5.14 sobre 10 respectivamente en el indicador de desempeño de ClearView (APS, Application Performance Score). El motivo no era una falla del proveedor, sino falta de prioridad de ancho de banda durante los picos de uso.
Reserva de ancho de banda, no más velocidad de internet
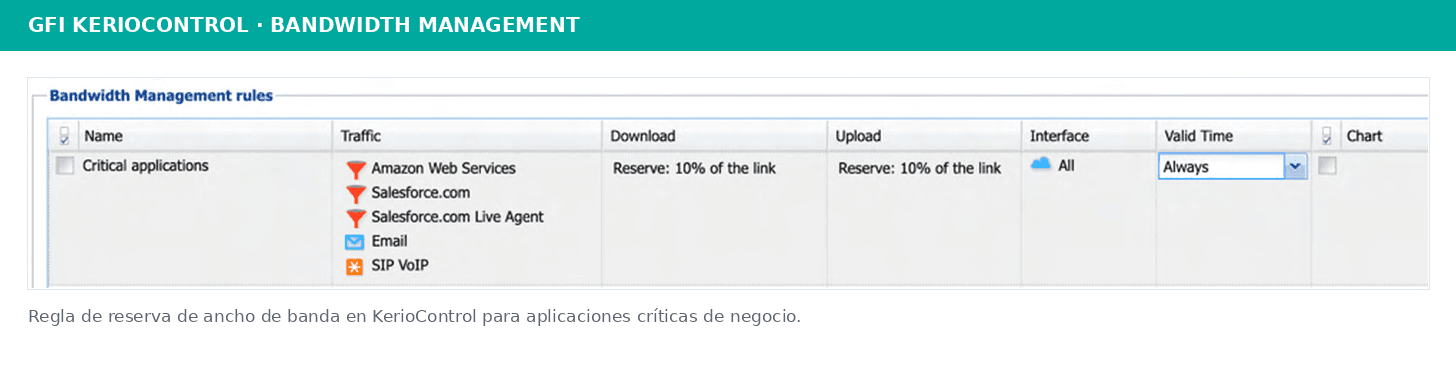
En lugar de contratar más ancho de banda —la solución más costosa y menos eficiente— se configuró en KerioControl una reserva de banda del 10% del enlace para Salesforce, AWS, correo y VoIP. Esto garantiza que, aunque la red esté saturada, esas aplicaciones críticas siempre tengan el mínimo necesario para funcionar bien.
Cómo se construye la política paso a paso
Así se traduce un hallazgo de ClearView en una política operativa dentro de KerioControl, siguiendo el mismo flujo usado en el caso documentado por GFI:
- 1
Identificar el problema en ClearView. Revisar el reporte de "Top Inbound Application Groups" para ver qué categorías consumen más ancho de banda en horas pico.
- 2
Desagregar por aplicación y usuario. Dar clic en la categoría sospechosa para ver qué aplicación específica y qué usuarios están detrás del consumo.
- 3
Crear una regla de contenido en KerioControl. Definir la aplicación detectada y los usuarios o hosts afectados como origen de la regla.
- 4
Asociar una política de ancho de banda (QoS). Usar la regla de contenido recién creada para limitar o reservar Mbps de subida y bajada.
- 5
Validar con ClearView. Confirmar en el dashboard que el puntaje APS de las aplicaciones críticas mejora tras aplicar el cambio.
ClearView y KerioControl: qué hace cada uno
Aunque trabajan juntos, cada producto tiene una función distinta dentro de la integración de ClearView y KerioControl:
| Función | GFI ClearView | GFI KerioControl |
|---|---|---|
| Rol principal | Visibilidad y diagnóstico | Aplicación de políticas (firewall/UTM) |
| Qué responde | ¿Qué está pasando en mi red? | ¿Qué se permite o se limita? |
| Granularidad | Por aplicación, usuario, host y protocolo | Por regla de contenido y QoS |
| Categorías de apps identificadas | Reportes detallados por categoría | Más de 140 categorías nativas |
| Retención de datos | Hasta 2 años, útil para auditoría | Logs operativos en tiempo real |
Diagnóstico sin costo
¿Quiere saber qué está consumiendo su ancho de banda?
En InterDepot le mostramos, con datos de su propia red, dónde están los cuellos de botella y cómo resolverlos con la integración de ClearView y KerioControl.
Solicitar diagnóstico de redPreguntas frecuentes
¿Necesito tener KerioControl para usar ClearView?
No. ClearView funciona como solución de monitoreo independiente. Sin embargo, la integración de ClearView y KerioControl potencia ambas herramientas, porque lo que ClearView detecta se aplica directamente como política en KerioControl, sin pasos manuales adicionales.
¿Esta integración sirve para empresas pequeñas, o solo para grandes corporativos?
Está pensada precisamente para PyMEs. GFI ClearView se despliega como máquina virtual, sin hardware adicional, y el caso documentado en este artículo corresponde a una red de tamaño típico de una empresa mediana, no a un SOC corporativo.
¿Cuánto tiempo tarda en implementarse una política como la del caso descrito?
Una vez que ClearView está desplegado y recopilando datos, identificar el problema y crear la regla correspondiente en KerioControl toma minutos. Lo que antes requería horas de revisión manual de logs, ahora es un proceso guiado por el dashboard.
¿ClearView reemplaza a un SIEM o a un SOC?
No los reemplaza, los complementa. ClearView puede exportar logs hacia un SIEM existente, y muchas empresas más grandes lo usan como "sonda" de monitoreo que alimenta su SOC. Para una PyME sin SOC propio, ClearView funciona como la capa de visibilidad principal.