
GFI Kerio Control:
Enterprise Network Topology
La topología de red empresarial con Kerio Control permite diseñar una infraestructura segura, segmentada y preparada para mejorar la continuidad operativa.
Actualmente, las empresas necesitan mucho más que una conexión a Internet y un firewall instalado en el perímetro. Por esta razón, es fundamental implementar una arquitectura que combine seguridad, segmentación, control del tráfico y mecanismos de redundancia.
Además, una infraestructura correctamente diseñada permite proteger servidores, usuarios, aplicaciones y datos empresariales. De esta manera, las organizaciones pueden establecer políticas de seguridad específicas para cada segmento de su red.
En esta guía explicaremos cómo implementar una topología de red empresarial con Kerio Control, integrando conexiones Multi-WAN, segmentación mediante VLAN, alta disponibilidad, políticas de firewall y acceso remoto mediante VPN.
Asimismo, analizaremos cómo estas tecnologías pueden trabajar conjuntamente para reducir riesgos y mejorar la administración de las comunicaciones empresariales.
¿Por qué es importante una topología de red empresarial con Kerio Control?
Una infraestructura de red mal diseñada puede convertirse en un riesgo para la seguridad y la continuidad de las operaciones. Por ello, no basta con instalar dispositivos de protección: también es necesario organizar correctamente las comunicaciones.
Además, una arquitectura empresarial debe considerar la separación de usuarios, servidores, aplicaciones y servicios públicos. De esta manera, cada segmento puede contar con políticas de seguridad específicas.
Reducir la superficie de ataque
La segmentación permite separar usuarios, servidores y servicios públicos. Por lo tanto, es posible establecer políticas específicas y reducir las oportunidades de acceso no autorizado.
Evitar interrupciones innecesarias
La utilización de múltiples conexiones a Internet y mecanismos de redundancia ayuda a mantener la conectividad. Sin embargo, también deben evaluarse otros puntos únicos de falla.
Administrar el tráfico empresarial
Una arquitectura organizada permite identificar qué equipos y aplicaciones pueden comunicarse entre sí. Asimismo, facilita aplicar políticas según las necesidades de cada departamento.
Preparar la infraestructura para el futuro
La segmentación facilita incorporar nuevos departamentos, servidores y aplicaciones empresariales. En consecuencia, la infraestructura puede crecer de manera más ordenada.
Topología de red empresarial con Kerio Control: componentes principales
Una topología de red empresarial con Kerio Control puede integrar diferentes proveedores de Internet, segmentos independientes, servidores internos, servicios publicados y mecanismos de redundancia.
Además, esta arquitectura permite establecer un punto central de control para administrar las comunicaciones y aplicar políticas de seguridad entre diferentes redes.
Por otra parte, el diseño debe considerar la disponibilidad de los switches, las conexiones WAN y la infraestructura eléctrica. De esta manera, se reducen los riesgos asociados a puntos únicos de falla.
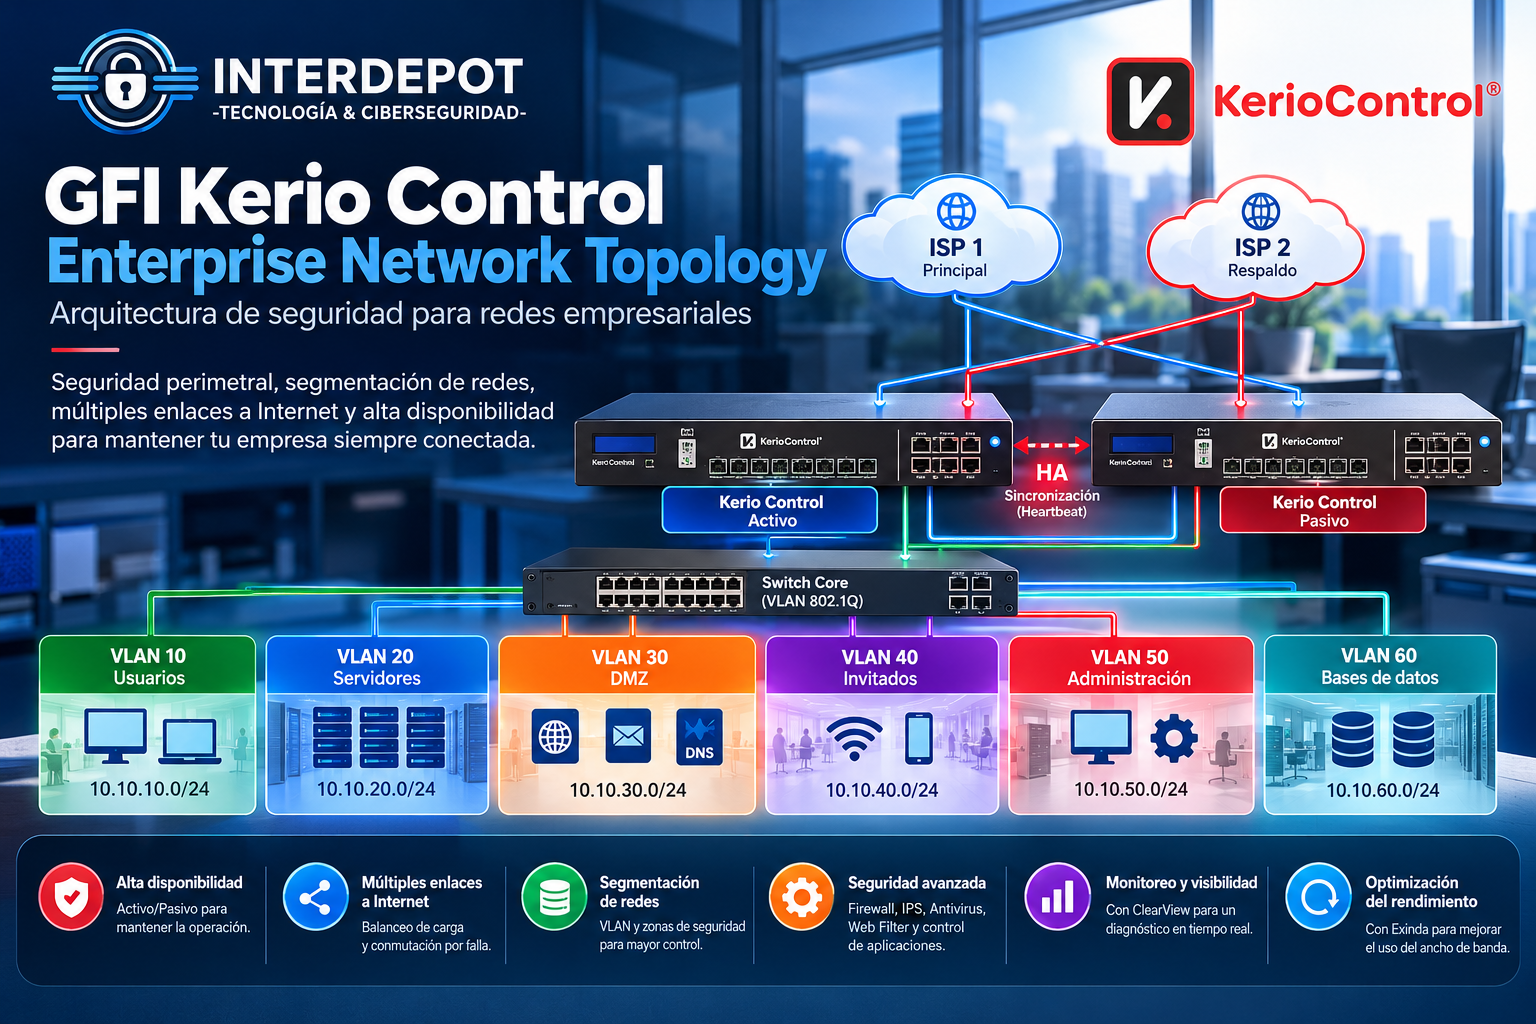
Conectividad Multi-WAN
Dos proveedores de Internet permiten implementar balanceo de carga o failover. Por consiguiente, la empresa puede reducir su dependencia de un solo enlace.
Seguridad perimetral
Kerio Control administra el tráfico, las políticas de acceso y las conexiones VPN. Además, incorpora diferentes mecanismos de protección perimetral.
Redundancia del firewall
En implementaciones compatibles, dos equipos Kerio Control pueden trabajar en modalidad activo/pasivo. De esta manera, se reduce la dependencia de un único firewall.
Switches administrables
Los switches distribuyen las conexiones hacia los diferentes segmentos. Asimismo, permiten transportar las VLAN configuradas en la infraestructura.
Redes VLAN
Los usuarios, servidores e invitados pueden mantenerse en redes independientes. Por lo tanto, es posible aplicar políticas específicas de comunicación.
Conectividad VPN
Las conexiones VPN proporcionan acceso remoto a usuarios autorizados. Además, permiten establecer comunicaciones seguras entre diferentes sedes.
Segmentación VLAN en una topología de red empresarial con Kerio Control
En muchas organizaciones, los equipos de usuarios, servidores y dispositivos administrativos comparten una misma infraestructura. Sin embargo, esta configuración puede facilitar movimientos laterales cuando un dispositivo resulta comprometido.
Por esta razón, la segmentación mediante VLAN (Virtual Local Area Network) permite dividir una infraestructura física en diferentes redes lógicas.
Además, Kerio Control puede utilizar interfaces VLAN para administrar el tráfico entre segmentos y aplicar políticas específicas. Para ello, las comunicaciones deben atravesar el firewall y estar sujetas a sus reglas.
Ejemplo de segmentación empresarial
| VLAN | Zona | Subred | Función |
|---|---|---|---|
| VLAN 10 | Usuarios | 10.10.10.0/24 | Equipos de trabajo y estaciones corporativas. |
| VLAN 20 | Servidores | 10.10.20.0/24 | Servicios internos y aplicaciones empresariales. |
| VLAN 30 | DMZ | 10.10.30.0/24 | Servicios publicados hacia Internet. |
| VLAN 40 | Invitados | 10.10.40.0/24 | Acceso a Internet para visitantes. |
| VLAN 50 | Administración | 10.10.50.0/24 | Administración de infraestructura. |
| VLAN 60 | Bases de datos | 10.10.60.0/24 | Recursos y aplicaciones críticas. |
Usuarios e infraestructura
Los equipos de los usuarios únicamente deben acceder a los servicios necesarios. Por lo tanto, la administración de infraestructura debe permanecer restringida.
Servidores y bases de datos
Los servidores pueden necesitar comunicarse con bases de datos mediante puertos específicos. Sin embargo, no es necesario permitir acceso general entre ambas redes.
Red de invitados
Los visitantes pueden utilizar Internet sin acceder a recursos internos. De esta manera, se reduce la exposición de los sistemas corporativos.
Zona desmilitarizada (DMZ)
Los servicios públicos pueden mantenerse separados de las redes internas. En consecuencia, se limita la exposición de otros recursos empresariales.
Para conocer más sobre la configuración de interfaces y políticas de seguridad, puedes consultar la documentación oficial de GFI Kerio Control .
Multi-WAN con Kerio Control: continuidad de las conexiones empresariales
Una topología de red empresarial con Kerio Control puede incorporar múltiples proveedores de Internet para mejorar la disponibilidad de las comunicaciones.
Actualmente, perder la conexión a Internet puede interrumpir aplicaciones en la nube, correo electrónico, servicios VPN y operaciones comerciales. Por esta razón, muchas organizaciones implementan enlaces redundantes.
Además, Kerio Control permite administrar diferentes conexiones WAN mediante balanceo de carga o conmutación por falla. De esta manera, las empresas pueden reducir la dependencia de un solo proveedor.
Conmutación por falla (Failover)
Una conexión funciona como enlace principal mientras otra permanece disponible como respaldo.
Cuando Kerio Control detecta una falla en la conexión principal, puede dirigir el tráfico hacia el enlace secundario.
Por consiguiente, este escenario resulta útil para organizaciones que necesitan mejorar la continuidad de sus comunicaciones.
Balanceo de carga
Kerio Control puede distribuir conexiones entre diferentes enlaces a Internet, según las políticas configuradas.
Además, esto permite aprovechar múltiples conexiones disponibles.
Sin embargo, el balanceo no significa que una sola descarga utilice necesariamente la suma de las velocidades de todos los enlaces.
Principal
Multi-WAN
Respaldo
Alta disponibilidad en una topología de red empresarial con Kerio Control
Una topología de red empresarial con Kerio Control puede incorporar mecanismos de redundancia para reducir el impacto de una falla en el firewall principal.
Aunque disponer de dos proveedores de Internet mejora la conectividad, no elimina todos los riesgos de interrupción. Por ejemplo, si el firewall principal falla, la empresa podría perder acceso a servicios esenciales.
Por esta razón, determinadas implementaciones compatibles de Kerio Control permiten configurar alta disponibilidad (HA) en modalidad activo/pasivo.
Kerio Control principal: activo
- Procesa el tráfico de red.
- Aplica las políticas de seguridad.
- Administra las conexiones WAN.
- Proporciona servicios de firewall y VPN.
- Participa en la sincronización de HA.
Kerio Control secundario: pasivo
- Permanece disponible como respaldo.
- Supervisa el estado del equipo principal.
- Recibe la configuración sincronizada.
- Puede asumir el servicio ante una falla.
- Reduce la dependencia de un único firewall.
¿Cómo se produce la conmutación?
El firewall principal procesa las comunicaciones. Mientras tanto, el secundario permanece en espera.
El mecanismo HA supervisa el estado del equipo activo. Si detecta una falla que cumple sus condiciones de conmutación, inicia el proceso correspondiente.
El equipo secundario asume las funciones correspondientes. Sin embargo, algunas conexiones pueden necesitar restablecerse.
Además, su implementación requiere verificar compatibilidad de hardware, versiones, licenciamiento y requisitos de sincronización.
Para ampliar la información técnica, consulta la documentación oficial de Kerio Control .
Seguridad avanzada con Kerio Control: protección del tráfico empresarial
Una topología de red empresarial con Kerio Control debe contemplar la protección de las comunicaciones entre Internet y los diferentes segmentos de la organización.
Además, resulta fundamental establecer políticas de acceso entre usuarios, servidores y aplicaciones. De esta manera, se reduce la exposición de los recursos empresariales.
Firewall y políticas de tráfico
Permite definir qué comunicaciones están autorizadas entre redes y servicios. Por lo tanto, las políticas pueden adaptarse a las necesidades de cada departamento.
Prevención de intrusiones (IPS)
Ayuda a identificar y bloquear determinados patrones de ataque en el tráfico inspeccionado. Sin embargo, su cobertura depende del alcance del motor IPS y su configuración.
Antivirus de gateway
Permite analizar determinados contenidos y protocolos compatibles. Además, puede complementar la protección instalada en estaciones de trabajo y servidores.
Filtrado web
Facilita establecer restricciones de navegación por categorías. Asimismo, permite aplicar políticas según usuarios y necesidades empresariales.
Control de aplicaciones
Ayuda a administrar determinadas aplicaciones y servicios de red. En consecuencia, puede reducir comunicaciones no autorizadas.
Conexiones VPN
Permite proporcionar acceso remoto a usuarios autorizados. Además, facilita comunicaciones seguras entre diferentes oficinas.
Ejemplo práctico: ¿cómo se procesa una conexión hacia Internet?
- Origen: una computadora de la VLAN de usuarios inicia una conexión hacia Internet.
- Enrutamiento: el tráfico llega a Kerio Control. Posteriormente, el firewall determina cómo procesar la comunicación.
- Evaluación: se aplican las reglas de tráfico y los controles de seguridad correspondientes.
- Salida: si la conexión está autorizada, se utiliza la interfaz WAN seleccionada y se aplica NAT cuando corresponde.
- Respuesta: finalmente, el tráfico de retorno se procesa según el estado de la conexión y las políticas aplicables.
Más allá del firewall: Exinda y ClearView como soluciones complementarias
Kerio Control proporciona funciones de seguridad y administración del tráfico, pero algunas organizaciones necesitan mayor visibilidad sobre el comportamiento de sus aplicaciones y el rendimiento de las comunicaciones.
En estos escenarios, otras soluciones del portafolio de GFI pueden complementar una arquitectura empresarial basada en Kerio Control.
GFI Exinda
Exinda permite analizar el comportamiento del tráfico y las aplicaciones empresariales, ayudando a identificar problemas de rendimiento y administrar el uso del ancho de banda.
Sus capacidades de optimización y control pueden resultar especialmente útiles en organizaciones con enlaces WAN compartidos y aplicaciones sensibles al rendimiento.
Conocer GFI Exinda →GFI ClearView
ClearView proporciona capacidades de monitoreo y análisis del tráfico de red que ayudan a identificar patrones de comunicación, consumo de recursos y posibles problemas de conectividad.
Su utilización puede complementar las estadísticas y registros disponibles en Kerio Control, ofreciendo una perspectiva adicional sobre el comportamiento de la red.
Conocer GFI ClearView →¿En qué organizaciones puede implementarse esta arquitectura?
La topología de red empresarial con Kerio Control puede adaptarse a diferentes necesidades, desde organizaciones con una sola sede hasta infraestructuras con múltiples departamentos y servicios críticos.
Empresas medianas
Segmentación de departamentos, protección de servidores, filtrado de navegación y administración centralizada del acceso a Internet.
Instituciones educativas
Separación de redes administrativas, académicas, laboratorios y visitantes, con políticas de navegación y acceso específicas.
Organizaciones multisede
Conectividad segura entre oficinas mediante VPN, administración de políticas y protección de recursos compartidos.
Empresas con servicios críticos
Redundancia de conectividad, alta disponibilidad del firewall cuando sea compatible y segmentación de aplicaciones esenciales.
Preguntas frecuentes sobre la topología de red empresarial con Kerio Control
¿Kerio Control permite crear redes VLAN?
Sí. Kerio Control permite configurar interfaces VLAN compatibles con IEEE 802.1Q. Además, facilita aplicar políticas de comunicación entre segmentos, siempre que el tráfico atraviese el firewall.
¿Kerio Control puede utilizar dos proveedores de Internet?
Sí. Kerio Control permite administrar múltiples conexiones WAN mediante balanceo de carga o conmutación por falla. Por lo tanto, puede contribuir a mejorar la disponibilidad de las comunicaciones.
¿Es posible configurar dos Kerio Control en alta disponibilidad?
Sí, en implementaciones compatibles con la funcionalidad HA. Sin embargo, es necesario verificar hardware, versiones, licenciamiento y requisitos de sincronización.
¿Es obligatorio utilizar dos firewalls?
No. Una organización puede implementar una arquitectura segura con un solo Kerio Control. No obstante, la necesidad de redundancia depende de los requisitos de continuidad operativa.
¿Kerio Control sustituye a un switch administrable?
No necesariamente. Aunque Kerio Control administra interfaces y segmentos, los switches cumplen funciones fundamentales de conmutación y distribución de VLAN.
¿Kerio Control es una solución SD-WAN?
Kerio Control dispone de funciones Multi-WAN, balanceo de carga y failover. Sin embargo, no debe considerarse equivalente a una plataforma SD-WAN avanzada sin evaluar los requisitos del proyecto.
Conclusión: la seguridad comienza con una buena arquitectura
Diseñar una topología de red empresarial con Kerio Control requiere comprender cómo se comunican los usuarios, servidores y aplicaciones. Además, es fundamental identificar los recursos críticos y establecer controles de acceso adecuados.
GFI Kerio Control ofrece capacidades de seguridad perimetral, segmentación, administración Multi-WAN y conexiones VPN. Asimismo, determinadas implementaciones compatibles permiten incorporar alta disponibilidad.
En consecuencia, una infraestructura correctamente diseñada y administrada puede contribuir a reducir riesgos y mejorar la continuidad operativa.
¿Tu red empresarial está preparada para enfrentar una interrupción o un incidente de seguridad?
En InterDepot podemos ayudarte a evaluar las capacidades de GFI Kerio Control para proteger y organizar tu infraestructura de comunicaciones.
Además, podemos orientarte sobre licenciamiento, renovación y soluciones complementarias para tu organización.
Conocer GFI Kerio Control →Contenido técnico elaborado por InterDepot. Las arquitecturas presentadas son ilustrativas y deben adaptarse a los requisitos de seguridad, rendimiento y disponibilidad de cada organización.

