
Las 7 capas de una red: ¿qué protege cada solución de ciberseguridad?
Las 7 capas de una red nos ayudan a entender cómo viaja la información y qué función cumple cada parte de una comunicación. Cada vez que enviamos un correo, abrimos una página web o utilizamos una aplicación empresarial, los datos atraviesan diferentes procesos antes de llegar a su destino. Por eso, conocer estas capas también puede ayudarnos a comprender mejor dónde existen riesgos y qué tecnología puede ayudarnos a proteger una empresa.
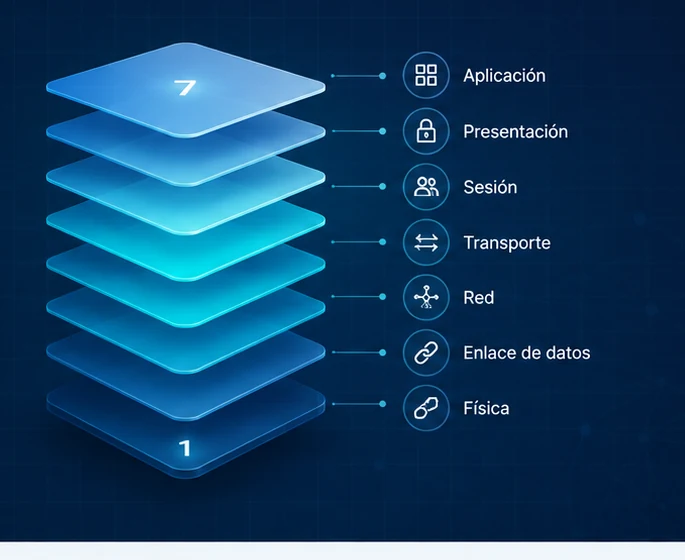
Imaginemos una red como el envío de un paquete
Para enviar un paquete no basta con tener algo que enviar. Necesitamos prepararlo, identificar su destino, elegir una ruta, transportarlo y asegurarnos de que llegue a la persona correcta.
En una red de datos ocurre algo similar. El modelo OSI divide este proceso en siete capas para ayudarnos a comprender qué función cumple cada parte de la comunicación.
Además, no es necesario ser ingeniero de redes para entender este concepto. Lo importante es descubrir que una red no es una sola cosa: existen diferentes niveles y cada uno cumple una función distinta.
Para que el paquete llegue necesitamos:
- Algo que queremos enviar
- Un formato o empaque adecuado
- Una dirección de origen y destino
- Una ruta para llegar
- Un medio de transporte
- Control sobre la entrega
- Una persona o aplicación que lo reciba
Las 7 capas de una red y su relación con la ciberseguridad
Cada capa tiene una función específica. Algunas se ocupan de la conexión física, otras de encontrar el destino y otras permiten llegar hasta la aplicación que finalmente utiliza el usuario.
Hoy ya no basta con conocer una IP y un puerto
Durante muchos años los firewalls tomaban gran parte de sus decisiones observando direcciones IP, protocolos y puertos. Sin embargo, las aplicaciones modernas hacen que esa información, por sí sola, muchas veces resulte insuficiente.
¿De dónde viene y a qué puerto quiere conectarse?
Direcciones IP, TCP, UDP, puertos, origen y destino siguen siendo fundamentales para controlar una red.
¿Qué aplicación está generando realmente el tráfico?
Diferentes servicios pueden utilizar HTTPS y el mismo puerto 443. Por eso, las soluciones actuales también necesitan identificar aplicaciones y comprender mejor el tráfico.
Entonces, ¿tenemos que colocar cada producto en una capa específica?
No necesariamente. El modelo OSI fue diseñado para explicar cómo se comunican los sistemas. En cambio, las soluciones modernas de ciberseguridad, administración y monitoreo pueden analizar información de diferentes capas al mismo tiempo.
KerioControl: de la dirección IP hasta la aplicación
KerioControl ayuda a entender por qué un firewall moderno ya no puede describirse simplemente diciendo que trabaja en una sola capa.
En red y transporte
KerioControl puede tomar decisiones utilizando direcciones IP, redes, protocolos, puertos, origen y destino de las conexiones. Por tanto, son funciones estrechamente relacionadas con las capas 3 y 4.
Pero también puede entender aplicaciones
Mediante funciones como Application Awareness y Web Filter puede identificar determinadas aplicaciones y categorías para aplicar políticas de acceso, filtrado o administración de ancho de banda.
Puedes conocer más sobre esta función en la documentación oficial de Application Awareness de KerioControl .
Por eso resulta más correcto decir que KerioControl trabaja principalmente con información de las capas 3 y 4, pero incorpora capacidades de análisis y control de capa 7.
Entonces, ¿qué protege cada solución?
Esta es una pregunta mucho más útil para una empresa que intentar colocar todos los productos dentro de una única capa del modelo OSI.
Proteger y controlar el tráfico
Ayuda a controlar quién puede comunicarse, hacia dónde puede hacerlo y qué aplicaciones o contenidos pueden utilizarse.
- Firewall y reglas de tráfico
- Routing y NAT
- VPN
- Filtrado web
- Identificación de aplicaciones
- Administración de ancho de banda
Entender qué está ocurriendo en la red
Cuando la pregunta ya no es solamente qué está permitido, sino quién consume la red, qué aplicaciones se utilizan y por qué una aplicación puede sentirse lenta, la visibilidad resulta esencial.
- Visibilidad del tráfico
- Identificación de aplicaciones
- Consumo de ancho de banda
- Usuarios y hosts
- Análisis de rendimiento
- Priorización del tráfico
Consulta también la documentación oficial de GFI Exinda .
Proteger los equipos
Una red puede contar con un buen firewall y, sin embargo, continuar expuesta si los equipos conectados tienen vulnerabilidades, software desactualizado o parches pendientes.
- Evaluación de vulnerabilidades
- Administración de parches
- Inventario de equipos
- Inventario de software
- Detección de riesgos en endpoints
Proteger el correo electrónico
En este caso el análisis ocurre mucho más cerca de la aplicación. El objetivo es determinar si los mensajes que circulan por el correo empresarial representan un riesgo o son no deseados.
- Antispam
- Seguridad de correo
- Filtrado de contenido
- Control de mensajes
- Análisis de tráfico de correo
Proporcionar comunicación empresarial
KerioConnect nos muestra otra idea importante: no todo lo que trabaja en la capa de aplicación es necesariamente una herramienta de seguridad.
- Correo empresarial
- Calendarios
- Contactos
- Colaboración
- Servicios utilizados directamente por usuarios
Conservar y recuperar información
Archiver no se centra en decidir por dónde debe viajar un paquete. En cambio, su función está relacionada con la conservación, administración y recuperación de información empresarial.
- Archivo de correo
- Búsqueda de información
- Conservación de comunicaciones
- Acceso posterior a información archivada
Una forma sencilla de visualizarlo
La siguiente tabla no pretende afirmar que cada producto opere exclusivamente en esas capas. Su objetivo es mostrar qué área del entorno administra, observa o protege principalmente.
| Solución | ¿Qué hace principalmente? | Relación con OSI |
|---|---|---|
| KerioControl | Controla tráfico, conexiones, acceso a aplicaciones y políticas de red. | Principalmente capas 3 y 4, con capacidades de capa 7. |
| Exinda / ClearView | Proporciona visibilidad del tráfico, aplicaciones, consumo y rendimiento. | Analiza información relacionada con capas 3, 4 y 7. |
| LanGuard | Evalúa equipos, vulnerabilidades, software y parches. | No conviene limitarlo a una sola capa OSI. |
| MailEssentials | Analiza y protege las comunicaciones de correo electrónico. | Principalmente relacionado con la capa de aplicación. |
| KerioConnect | Proporciona servicios de correo y colaboración. | Principalmente capa 7: aplicación. |
| GFI Archiver | Archiva, conserva, busca y permite recuperar información. | Gestión de información; no debe reducirse a una capa OSI. |
Un empleado abre YouTube. ¿Qué está ocurriendo?
Una acción tan cotidiana permite ver por qué diferentes componentes de la red trabajan conjuntamente.
La computadora utiliza cable o Wi-Fi para conectarse a la red.
Las direcciones IP permiten conocer el origen y determinar hacia dónde debe dirigirse la comunicación.
Protocolos como TCP o UDP y sus respectivos puertos permiten establecer el transporte de los datos.
Finalmente necesitamos entender algo mucho más útil: qué aplicación está utilizando realmente el usuario.
¿Necesitamos una solución para cada capa?
No. Una estrategia de ciberseguridad no consiste en comprar siete productos porque existen siete capas.
En cambio, consiste en entender la infraestructura de la organización, cómo se conectan los usuarios, qué aplicaciones utilizan, qué información debe protegerse, qué controles ya existen y dónde están realmente los riesgos.
Por ejemplo, una empresa puede necesitar principalmente mejorar su protección perimetral. Otra puede contar con un buen firewall pero tener decenas de equipos sin actualizar. Asimismo, otra puede sufrir problemas de rendimiento y no saber qué aplicaciones están consumiendo su conexión.
Finalmente, otra organización puede necesitar proteger mejor su correo o conservar sus comunicaciones durante determinados periodos.
Se trata de identificar qué problema existe, en qué parte del entorno se encuentra y, a partir de ahí, seleccionar la tecnología que realmente ayude a resolverlo.
La seguridad empieza entendiendo el problema
Las capas de una red nos ayudan a comprender que una comunicación está formada por diferentes procesos que trabajan conjuntamente.
De la misma forma, la ciberseguridad funciona mediante diferentes controles y tecnologías.
Firewalls, herramientas de visibilidad, administración de vulnerabilidades, seguridad de correo y sistemas de archivo cumplen funciones diferentes y, en muchos casos, complementarias.
Por eso, antes de preguntar: “¿Qué producto necesito?”, conviene hacer una pregunta diferente:
¿No sabes por dónde empezar?
Cada organización tiene necesidades, infraestructura, presupuesto y riesgos diferentes. En InterDepot primero buscamos entender tu necesidad y después recomendamos la tecnología que realmente tenga sentido para tu empresa.
Solicitar asesoría
