
Gestión de vulnerabilidades y parches en el sector financiero mexicano
Identificar una vulnerabilidad es solo el principio. El verdadero reto consiste en priorizarla, corregirla, verificar la remediación y mantener evidencia de todo el proceso.
El problema comienza con la visibilidad
Bancos, fintech, SOFOMES, aseguradoras y otras organizaciones financieras operan infraestructuras cada vez más distribuidas. Equipos dentro de la red corporativa conviven con laptops remotas, aplicaciones de terceros, sucursales y sistemas que no siempre permanecen conectados a la oficina.
Conocer qué activos existen y qué software está realmente instalado.
Identificar vulnerabilidades, configuraciones inseguras y parches faltantes.
Priorizar, remediar y comprobar posteriormente que el riesgo fue corregido.
Patch management es más que Windows Update
Una estrategia madura no termina cuando se descarga una actualización. La gestión de vulnerabilidades debe funcionar como un ciclo continuo y verificable.
Activos, sistemas y aplicaciones.
Vulnerabilidades y exposición.
Riesgo, criticidad e impacto.
Aplicar las acciones necesarias.
Confirmar el estado posterior.
Generar evidencia y métricas.
En el sector financiero no basta con aplicar controles
Las organizaciones financieras mexicanas operan bajo diferentes obligaciones regulatorias y marcos de gestión de riesgos. Dependiendo del tipo de institución, pueden intervenir disposiciones de la CNBV, Banco de México y requisitos adicionales relacionados con datos, infraestructura tecnológica y medios de pago.
Una herramienta de gestión de vulnerabilidades puede aportar controles y evidencia técnica, pero no sustituye por sí sola los procesos de cumplimiento, auditoría ni las obligaciones regulatorias aplicables a cada organización.
¿Dónde encaja GFI LanGuard?
GFI LanGuard concentra tres capacidades que permiten construir un proceso operativo de gestión de vulnerabilidades y reducir la distancia entre identificar un problema y corregirlo.
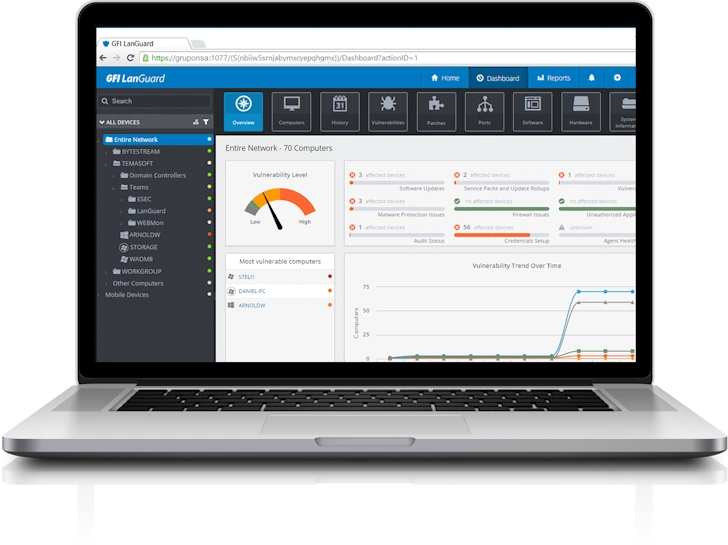
Vulnerability Assessment
Identifica vulnerabilidades, actualizaciones faltantes y configuraciones que requieren atención.
Patch Management
Permite administrar la remediación y comprobar posteriormente el estado de los endpoints.
Network Auditing
Recopila información de hardware y software para mejorar la visibilidad sobre los activos.
¿Qué ocurre cuando el equipo no está conectado a la LAN?
El trabajo híbrido puede crear puntos ciegos. Un endpoint que pasa semanas fuera de la red corporativa puede quedar fuera de los ciclos tradicionales de evaluación y actualización.
En equipos Windows compatibles, GFI LanGuard WAN Agent permite extender determinadas funciones de evaluación y patch management a través de Internet, sin depender de una conexión VPN permanente.
Cinco indicadores que TI debería conocer
Una estrategia madura debe permitir medir si la exposición realmente disminuye con el tiempo.
Porcentaje de endpoints incluidos en el proceso de evaluación.
Equipos que mantienen vulnerabilidades de alta prioridad.
Endpoints que cumplen la política de actualización establecida.
Tiempo entre detección, corrección y verificación.
Endpoints sin evaluar o actualizar dentro del periodo definido.
Una capa específica dentro de la estrategia de seguridad
Donde LanGuard aporta valor
- Evaluación de vulnerabilidades
- Gestión de actualizaciones
- Auditoría de hardware y software
- Remediación y verificación
- Información para auditoría y seguimiento
No pretende sustituir
- EDR / XDR
- SIEM
- Firewall / UTM
- RMM de propósito general
- Procesos regulatorios o de auditoría
¿Sabes qué vulnerabilidades permanecen abiertas en tus endpoints?
En InterDepot podemos ayudarte a evaluar GFI LanGuard en tu infraestructura, identificar equipos con vulnerabilidades y actualizaciones pendientes, y revisar cómo incorporar un proceso de remediación medible.
Solicitar evaluación de GFI LanGuard

