
DNS y seguridad: una capa de protección que muchas empresas pasan por alto
Elegir un servidor DNS no debería ser solamente una cuestión de velocidad. En una red empresarial, DNS también puede convertirse en una capa adicional de protección frente a phishing, malware y otros dominios maliciosos.
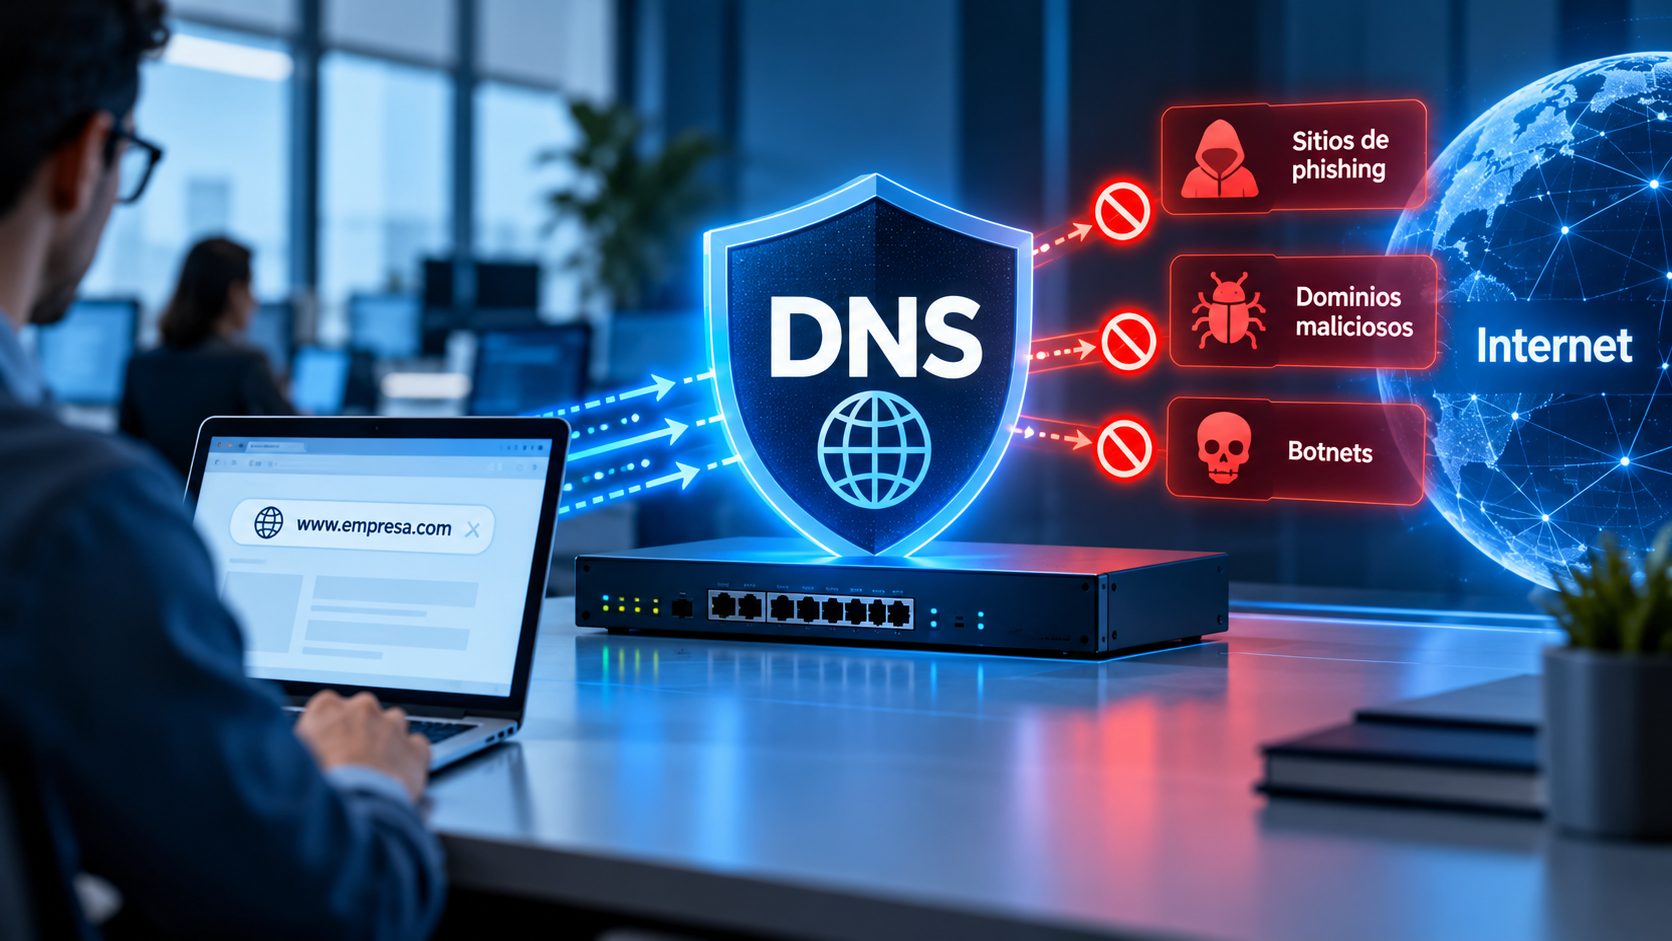
Cuando configuramos una conexión a Internet, normalmente prestamos atención al firewall, las reglas de acceso, las VPN, el antivirus o la segmentación de la red. Sin embargo, existe otro componente que participa prácticamente en todas las comunicaciones hacia Internet y que muchas veces se deja con su configuración predeterminada: DNS.
En muchas organizaciones se utilizan simplemente los servidores DNS proporcionados por el proveedor de Internet. Esto puede funcionar perfectamente, pero actualmente existen servicios DNS que, además de resolver nombres de dominio, incorporan mecanismos de seguridad capaces de bloquear determinados destinos identificados como peligrosos.
También deberíamos preguntarnos: “¿qué papel puede desempeñar DNS dentro de nuestra estrategia de seguridad?”
Primero: ¿qué hace realmente un servidor DNS?
Las personas trabajamos con nombres como www.ejemplo.com, pero los equipos necesitan conocer la dirección IP del servidor al que deben conectarse.
DNS realiza, entre otras funciones, esa resolución.
Esto sucede constantemente mientras navegamos, utilizamos servicios en la nube, aplicaciones empresariales o muchas otras herramientas conectadas a Internet.
Precisamente por encontrarse en una etapa tan temprana de la comunicación, DNS puede utilizarse también como un punto adicional de control.
¿Cómo puede DNS ayudar a proteger una empresa?
Algunos servicios DNS incorporan información sobre dominios relacionados con phishing, malware, botnets y otras amenazas conocidas.
Cuando un equipo intenta acceder a uno de estos dominios, el servicio DNS puede impedir su resolución y evitar que la comunicación continúe.
↓
Hace clic en un enlace
↓
El equipo consulta el dominio
↓
DNS identifica el dominio como peligroso
↓
La resolución es bloqueada
No sustituye al firewall: agrega otra capa
Utilizar DNS con capacidades de seguridad no significa que podamos prescindir del firewall, antivirus, protección del correo electrónico o seguridad del endpoint.
Su valor aparece cuando lo consideramos como parte de una estrategia de defensa en profundidad.
del correo
DNS
Endpoint
Si una amenaza supera una capa de seguridad, todavía puede ser detenida por otra.
Pensemos en un ataque de phishing
Un usuario recibe un correo aparentemente legítimo solicitándole revisar urgentemente su cuenta.
El mensaje consigue superar el filtro de correo y el usuario hace clic.
Antes de que el navegador pueda comunicarse con el sitio fraudulento, normalmente necesita resolver el nombre del dominio.
Si el dominio ya ha sido identificado como malicioso por el servicio DNS utilizado por la organización, la consulta puede ser bloqueada.
Esto no garantiza que todos los sitios maliciosos sean detectados. Los atacantes crean constantemente nuevos dominios y cambian de infraestructura.
Pero proporciona una capa adicional que puede reducir la superficie de exposición.
Entonces, ¿todas las empresas deberían cambiar sus DNS?
No necesariamente.
Este es precisamente uno de los puntos más importantes.
La configuración adecuada depende de la arquitectura de cada organización. Cambiar indiscriminadamente los DNS de los equipos, servidores o firewall puede generar problemas si existen servicios internos que dependen de ellos.
Ejemplo 1: una empresa con Active Directory
Supongamos que una organización utiliza Active Directory y cuenta con servidores DNS internos.
Las estaciones de trabajo necesitan esos servidores para localizar controladores de dominio y otros recursos corporativos.
↓
DNS corporativo / Active Directory
↓
Firewall
↓
DNS externo
↓
Internet
En este escenario, sustituir directamente el DNS de las computadoras por un servidor DNS público puede provocar problemas de resolución de recursos internos, autenticación o servicios corporativos.
Esto no significa que la organización no pueda aprovechar un servicio DNS externo con funciones de seguridad.
Significa que debe integrarse correctamente dentro de la arquitectura.
Ejemplo 2: una pequeña empresa sin servidores internos
Consideremos ahora una oficina con 15 computadoras, aplicaciones principalmente en la nube y sin Active Directory ni servidores DNS internos.
↓
Firewall
↓
DNS externo
↓
Internet
En este tipo de infraestructura puede resultar mucho más sencillo evaluar la utilización de un servicio DNS externo que incorpore capacidades adicionales de seguridad.
Ejemplo 3: una empresa con dos conexiones a Internet
Cuando existen múltiples proveedores de Internet, balanceo de carga o mecanismos de failover, la decisión requiere todavía más análisis.
↓
Firewall
↙ ↘
ISP 1 ISP 2
En este escenario deberían analizarse cuestiones como qué servidores DNS utilizará el firewall, por qué enlace se realizarán las consultas y qué sucederá cuando una de las conexiones falle.
Una configuración aparentemente sencilla puede tener implicaciones importantes sobre disponibilidad y resolución de nombres.
¿Qué deberíamos buscar en un servicio DNS empresarial?
Una infraestructura redundante capaz de mantener la resolución incluso ante fallas.
Capacidad para bloquear dominios asociados con amenazas conocidas.
Políticas claras sobre el tratamiento y conservación de las consultas DNS.
Verificación de respuestas DNS cuando el dominio consultado utiliza DNSSEC.
Antes de modificar los DNS de su empresa...
Conviene responder algunas preguntas:
- ¿Existe Active Directory o algún servidor DNS interno?
- ¿Los usuarios necesitan resolver servidores o dominios privados?
- ¿Quién proporciona actualmente DNS a los equipos mediante DHCP?
- ¿El firewall proporciona DNS forwarding o caché?
- ¿Existen varias conexiones a Internet?
- ¿Se utilizan VPN entre oficinas o para usuarios remotos?
- ¿Existen diferentes VLAN o segmentos de red?
- ¿Se desea incorporar filtrado de dominios maliciosos?
DNS también forma parte de la estrategia de ciberseguridad
Durante años, DNS ha sido considerado principalmente como un servicio necesario para poder navegar por Internet.
Hoy puede desempeñar un papel adicional.
Utilizado correctamente, puede convertirse en otra barrera frente a determinados dominios relacionados con phishing, malware y otras amenazas.
Pero como sucede con cualquier componente de una infraestructura empresarial, la configuración debe responder al diseño de la red y no a una recomendación genérica encontrada en Internet.
Primero entendemos la arquitectura. Después elegimos la tecnología.
¿Sabes qué servidores DNS está utilizando actualmente tu empresa?
Una revisión de la configuración DNS, firewall, DHCP, Active Directory, VPN y segmentación puede ayudar a identificar oportunidades para mejorar la seguridad y disponibilidad de la red.
No solo vendemos licencias.
Vendemos tranquilidad para tu empresa.

